网络抓包分析
抓包 + 自动诊断,几十秒看出是网络哪一段出的问题
能做什么
下拉框选过滤,不用记语法
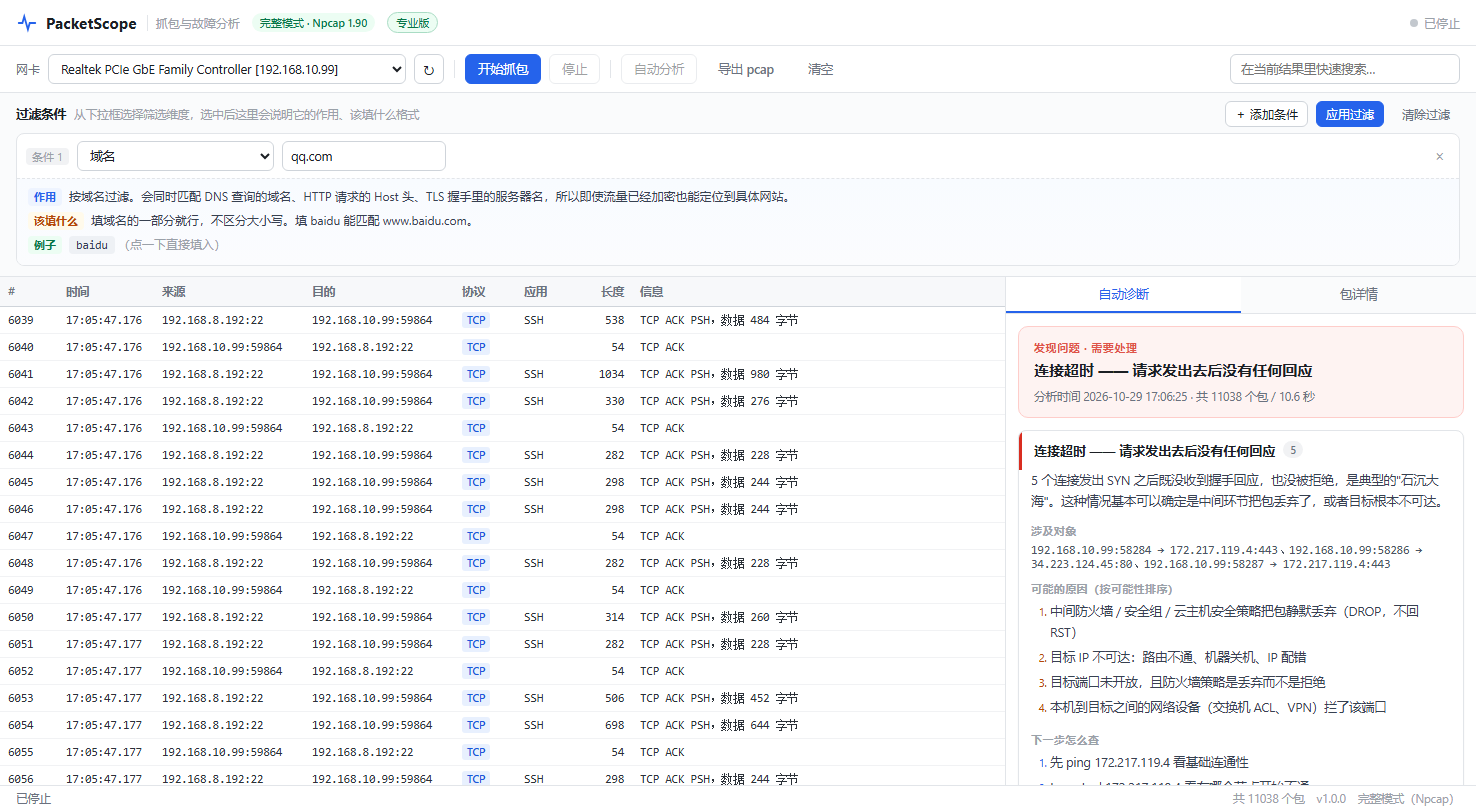
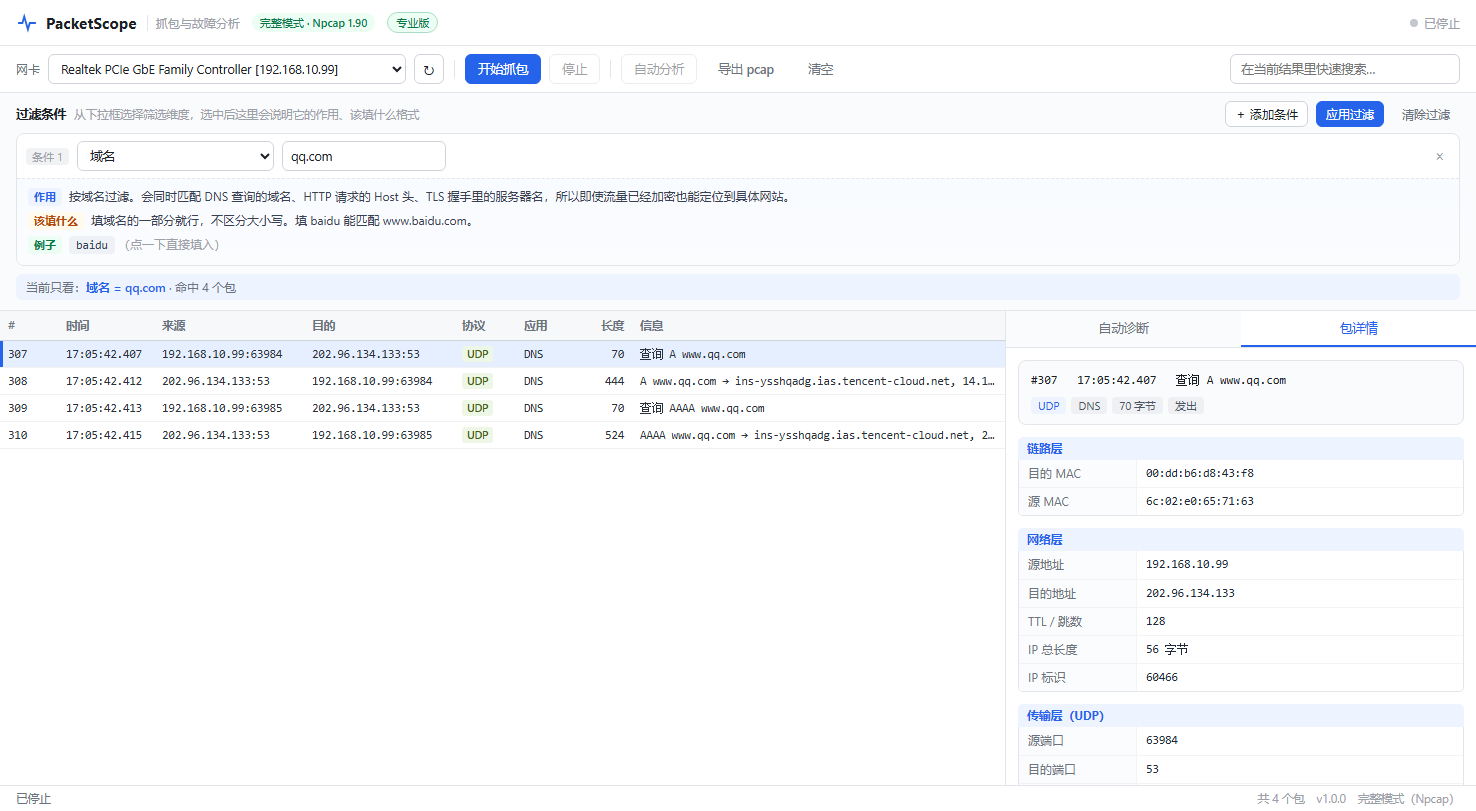
Wireshark 那套 tcp.port==443 && ip.addr==192.168.1.10 太劝退。这里 12 个维度点着选,选中就告诉你这条件起什么作用、该填什么格式,填错直接指出来是哪一段不对
抓完自动出诊断
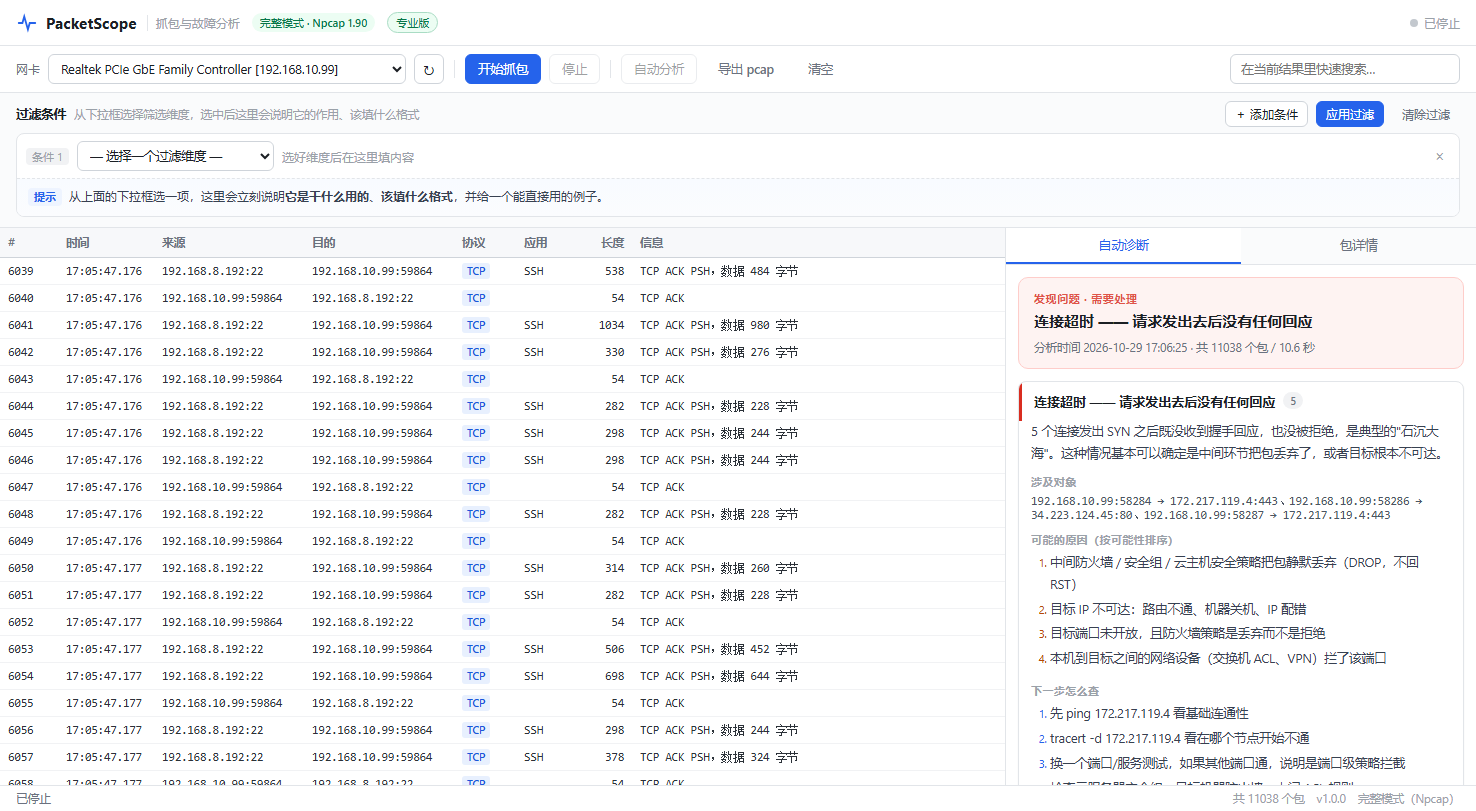
不用自己一条条看包。点停止就把结论摆出来:是端口没开、DNS 没解析出来、还是链路在丢包;涉及哪几条连接、可能的原因按可能性排序、下一步敲什么命令都写清楚
两种抓包模式自动切
装了 Npcap 走完整模式(能看到 ARP、广播、局域网内其他设备的流量);没装就自动降级成免驱动模式照样能用,不会因为缺驱动就双击打不开
常见故障直接认出来
端口被拒绝、连接超时、DNS 解析失败或变慢、TCP 重传/乱序/零窗口、MTU 不匹配、ARP 无人应答、TLS 证书问题、HTTP 4xx/5xx
导出的 pcap 能用 Wireshark 打开
先在这里筛干净再导出,拿到 Wireshark 里继续深挖,不用从几万个包里重新翻一遍
单文件,装完就能跑
不装运行库、不写注册表、不联网。拷到 U 盘换台机器照样用
详细介绍
网络出问题的时候,最费时间的往往不是修,而是定位 —— 到底是 DNS 没解析出来、端口没开,还是中间某一段在丢包。PacketScope 把这个过程压缩到几十秒:选网卡 → 开始抓包 → 复现一下问题 → 停止,右边直接给出结论、涉及哪条连接、可能的原因和下一步该敲什么命令。
界面只保留三件事:包列表、过滤、诊断。过滤不用背语法,从下拉框选维度,下面立刻显示这个条件的作用、该填什么格式、点一下就有现成例子;填错会直接说哪一段不对。诊断是抓完自动跑的,不需要你懂 TCP 状态机。
免费版可以一直用:完整抓包、包列表、过滤、诊断结论都能看,单次最多 3000 个包。专业版 ¥9.9 买断,解锁诊断里的具体原因与排查命令、pcap 导出、单次 20000 个包。一个授权码绑一台机器,离线校验 —— 不联网也能用,内网机器不用担心中间断网。
界面
版本
- 1.0.0 2026-10-29 2 次下载
联系
微信:tdongdao
如有意见反馈,或者想按你的想法定制软件,请加微信联系。加好友时请备注相关软件名称,方便我们快速对上。