PrivGate 特权授权
局域网里的特权操作闸门 —— 普通员工申请、管理员审批、按级别放行,全程审计留痕。Windows / Linux 双平台。
能做什么
三级权限分级
L1 只读(看系统信息、日志)、L2 变更(重启服务等)、L3 完全(高危动作),L3 必须两位管理员同时批准
申请-审批-执行
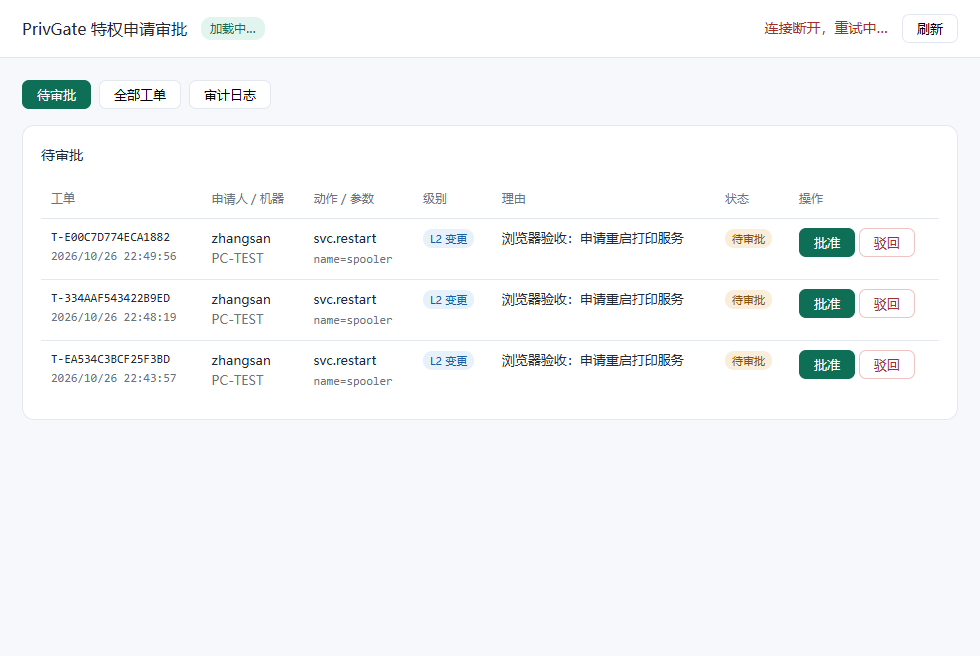
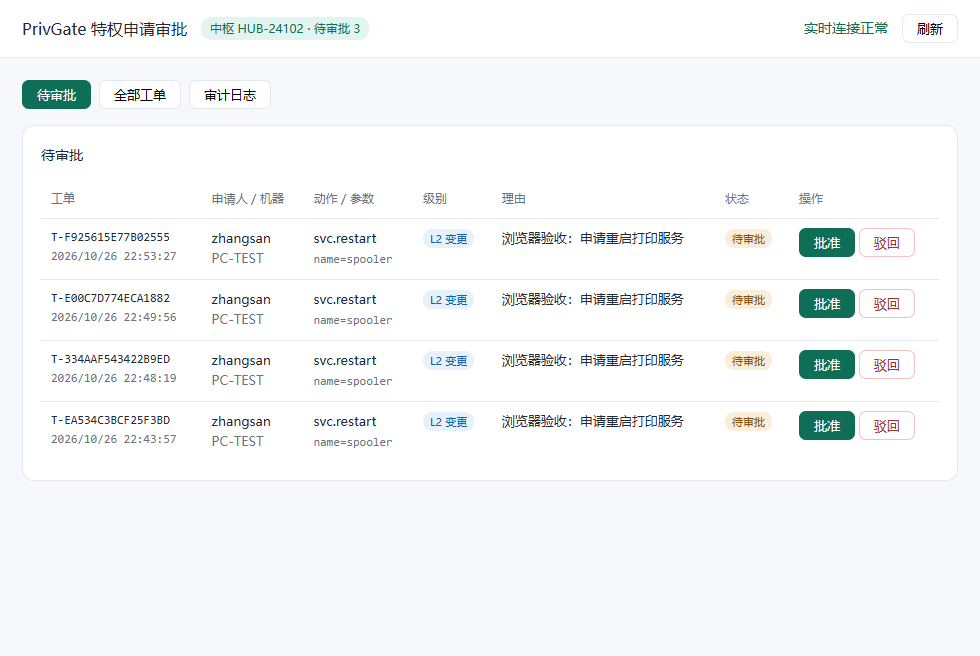
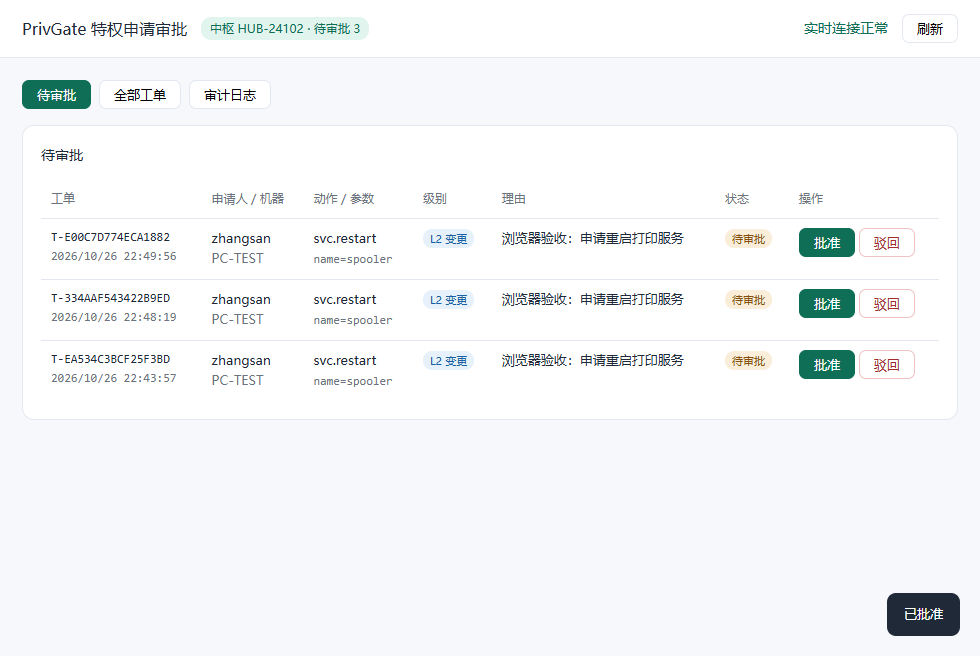
员工在本机发起申请,管理员网页实时弹窗审批,批准后拿到一次性票据才能执行对应动作
动作白名单
能执行什么由中枢的动作目录决定,不在目录里的一律执行不了
票据防伪造
票据用 Ed25519 签名,绑定申请人的域账号 + 机器,一次性使用、过期作废、重放直接拒绝
内核级身份校验
不信任客户端自报家门,Windows 走命名管道取进程令牌真实 SID,Linux 走 SO_PEERCRED 取真实 UID,换个人拿票没用
全程审计
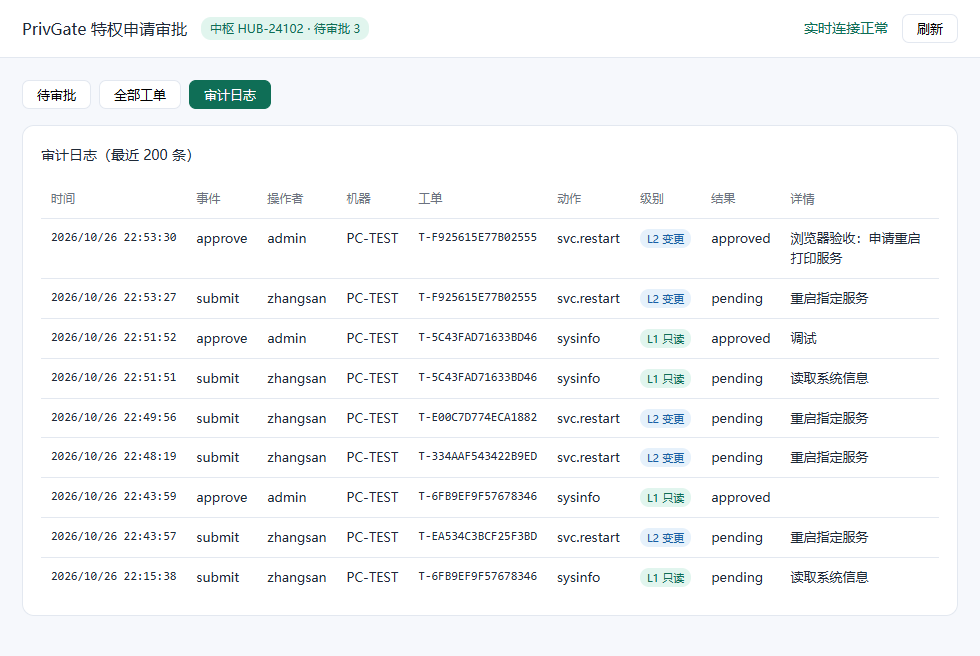
申请、审批、执行、失败、拒绝,每一步都落库,管理台随时可查
断网可用
中枢、代理、CLI 全部跑在局域网内,一个字节不出网,离线验签离线审批
老系统兼容
Windows 端兼容 Win7 / Server 2012,Linux 端静态链接,RHEL 6 这种老服务器直接跑
详细介绍
PrivGate 解决的是局域网里一个老问题:普通员工偶尔需要执行特权操作(重启服务、看日志、改系统配置),但不可能把管理员密码发给他,口头授权又没有留痕。
它由四个组件组成:中枢(审批台 + 签发票据)、代理(装在员工机器上,只执行白名单动作)、命令行工具(员工申请用)、通知程序(管理员桌面弹窗)。员工发起申请 → 管理员网页或桌面弹窗批准 → 员工拿到一次性票据 → 代理核对票据和身份后才真正执行,全程审计留痕。
安全设计:票据 Ed25519 离线验签,绑定申请人本人和机器,用过即废;身份校验取操作系统内核级的真实账号(不信任应用层自报);L3 高危动作强制双人审批。
收费方式:按接入终端数一次性买断(¥99/台,10 台起售),授权文件离线发放,不联网、不订阅。软件本身所有组件也全部只在局域网内通信。
交付内容:Windows 四组件(图形中枢 + 服务代理 + CLI + 弹窗通知)、Linux 三件套(静态二进制 + systemd/SysV 安装脚本)、部署文档。购买后提供授权文件和远程部署支持。
界面
版本
- 1.0.0 2026-10-26 4 次下载
联系
微信:tdongdao
如有意见反馈,或者想按你的想法定制软件,请加微信联系。加好友时请备注相关软件名称,方便我们快速对上。